Кібератаки на південнокорейські мегацеркви призвели до витоку даних парафіян
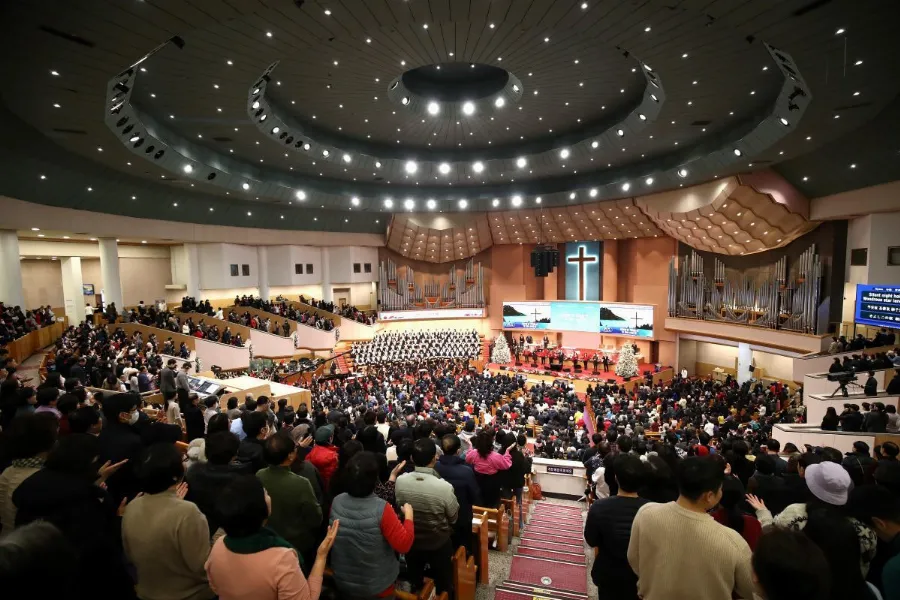
Дві відомі південнокорейські мегацеркви, «Йоідо» (Yoido Full Gospel Church) та «Саран» (SaRang Church), повідомили про значний витік персональних даних своїх парафіян. Фірма з кібербезпеки Oasis Security виявила записи про атаки на закордонному сервері, що свідчить про можливу компрометацію особистої інформації близько 850 000 членів церкви «Йоідо». Оприлюднена інформація включає імена та дати народження, а деякі записи містили номери телефонів, адреси та національні ідентифікаційні номери.
Старший пастор церкви «Йоідо» Лі Йон Хун виступив з офіційними вибаченнями, висловивши глибоку відповідальність за інцидент. Наразі церква співпрацює з Корейським агентством з питань інтернету та безпеки (KISA) та експертами з кібербезпеки для розслідування витоку та запобігання подальшому несанкціонованому доступу. Вжиті заходи включають блокування зовнішнього доступу до системи, оновлення паролів серверів та сповіщення постраждалих осіб. Церква також планує впровадити посилений захист міжмережевих екранів та залучити охоронні фірми для виявлення подальших вразливостей.
Згідно зі звітами Oasis Security, хакери могли використовувати інструменти штучного інтелекту, включаючи автоматизованих субагентів, для полегшення проникнення. Хоча конкретна роль ШІ в атаці все ще розслідується, церква підтвердила, що під час зламу було змінено тисячі записів про членство.
Джерела
Читайте також
- Регулювання діяльності церков у Руанді продовжує впливати на поклоніння через два роки
- Католицька церква в Шотландії застерігає від широкої заборони на конверсійну терапію
- Християни Великої Британії розпочали третій щорічний Національний тиждень молитви
- Дослідження виявило зниження рівня євангельської релігійності в США, попри вищий рівень залученості