Кибератаки срещу южнокорейски мегацъркви доведоха до изтичане на данни на миряни
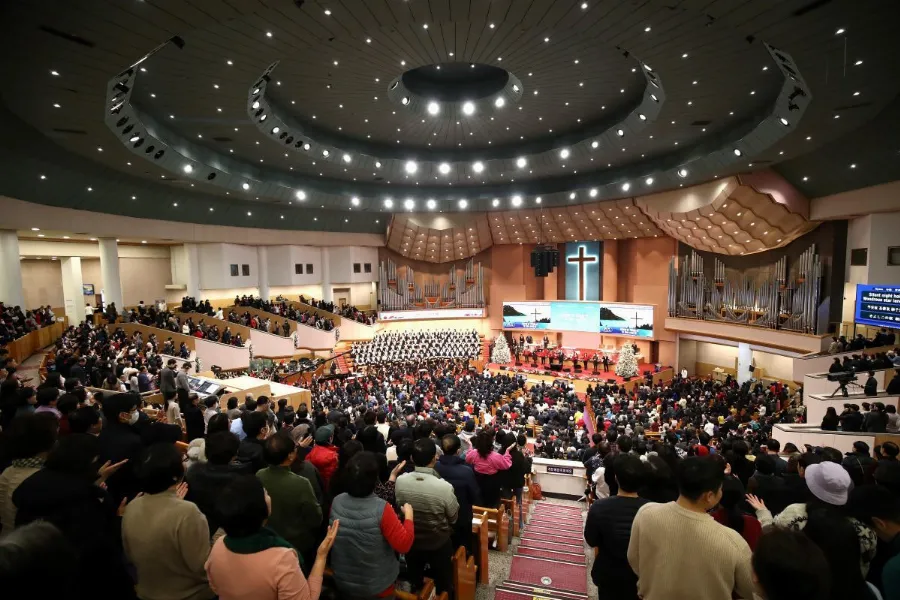
Две големи южнокорейски мегацъркви, „Йоидо“ (Yoido Full Gospel Church) и „Саран“ (SaRang Church), съобщиха за сериозен пробив в сигурността, включващ личната информация на техните миряни. Фирмата за киберсигурност Oasis Security идентифицира записи за атаки на чуждестранен сървър, което предполага, че личните данни на около 850 000 членове на църквата „Йоидо“ може да са били компрометирани. Изложената информация включва имена и дати на раждане, като някои записи съдържат телефонни номера, адреси и национални идентификационни номера.
Старши пасторът на църквата „Йоидо“ Ли Йон Хун поднесе официално извинение, изразявайки дълбока отговорност за инцидента. В момента църквата си сътрудничи с Корейската агенция за интернет и сигурност (KISA) и експерти по киберсигурност, за да разследва пробива и да предотврати по-нататъшен неоторизиран достъп. Предприетите мерки включват блокиране на външния достъп до системата, актуализиране на паролите на сървърите и уведомяване на засегнатите лица. Църквата също така планира да внедри подобрена защита на защитните стени и да ангажира фирми за сигурност, за да идентифицира допълнителни уязвимости.
Доклади от Oasis Security показват, че хакерите може да са използвали инструменти с изкуствен интелект, включително автоматизирани субагенти, за да улеснят проникването. Въпреки че специфичната роля на ИИ в атаката все още се разследва, църквата потвърди, че хиляди записи за членство са били променени по време на пробива.
Източници
Прочетете също
- Регулациите за църквите в Руанда продължават да влияят на поклонението две години по-късно
- Католическата църква в Шотландия предупреждава срещу широка забрана на конверсионната терапия
- Християни във Великобритания започнаха третата годишна Национална седмица на молитвата
- Проучване установи спад в евангелската религиозност в САЩ въпреки по-високите нива на ангажираност