Кибератаки на южнокорейские мегацеркви привели к утечке данных прихожан
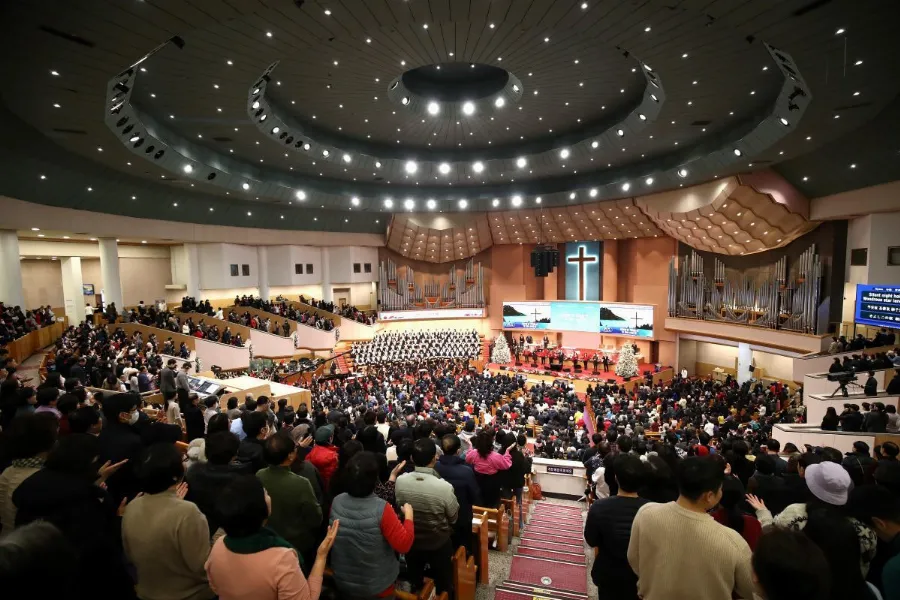
Две крупные южнокорейские мегацеркви, «Йоидо» (Yoido Full Gospel Church) и «Саран» (SaRang Church), сообщили о серьезной утечке персональных данных своих прихожан. Фирма по кибербезопасности Oasis Security обнаружила записи об атаках на зарубежном сервере, что указывает на возможную компрометацию личных данных около 850 000 членов церкви «Йоидо». В открытом доступе оказались имена и даты рождения, а некоторые записи содержали номера телефонов, адреса и национальные идентификационные номера.
Старший пастор церкви «Йоидо» Ли Ён Хун принес официальные извинения, выразив глубокое чувство ответственности за произошедшее. В настоящее время церковь сотрудничает с Корейским агентством по интернету и безопасности (KISA) и экспертами по кибербезопасности для расследования инцидента и предотвращения дальнейшего несанкционированного доступа. Принятые меры включают блокировку внешнего доступа к системе, обновление паролей серверов и уведомление пострадавших лиц. Церковь также планирует внедрить усиленную защиту межсетевых экранов и привлечь охранные фирмы для выявления дальнейших уязвимостей.
Согласно отчетам Oasis Security, хакеры могли использовать инструменты искусственного интеллекта, включая автоматизированных субагентов, для облегчения проникновения. Хотя конкретная роль ИИ в атаке все еще расследуется, церковь подтвердила, что во время взлома были изменены тысячи записей о членстве.
Источники
Читайте также
- Регулирование деятельности церквей в Руанде продолжает влиять на поклонение спустя два года
- Католическая церковь в Шотландии предостерегает от широкого запрета на конверсионную терапию
- Христиане Великобритании начали третью ежегодную Национальную неделю молитвы
- Исследование показало снижение уровня евангельской религиозности в США, несмотря на высокую вовлеченность